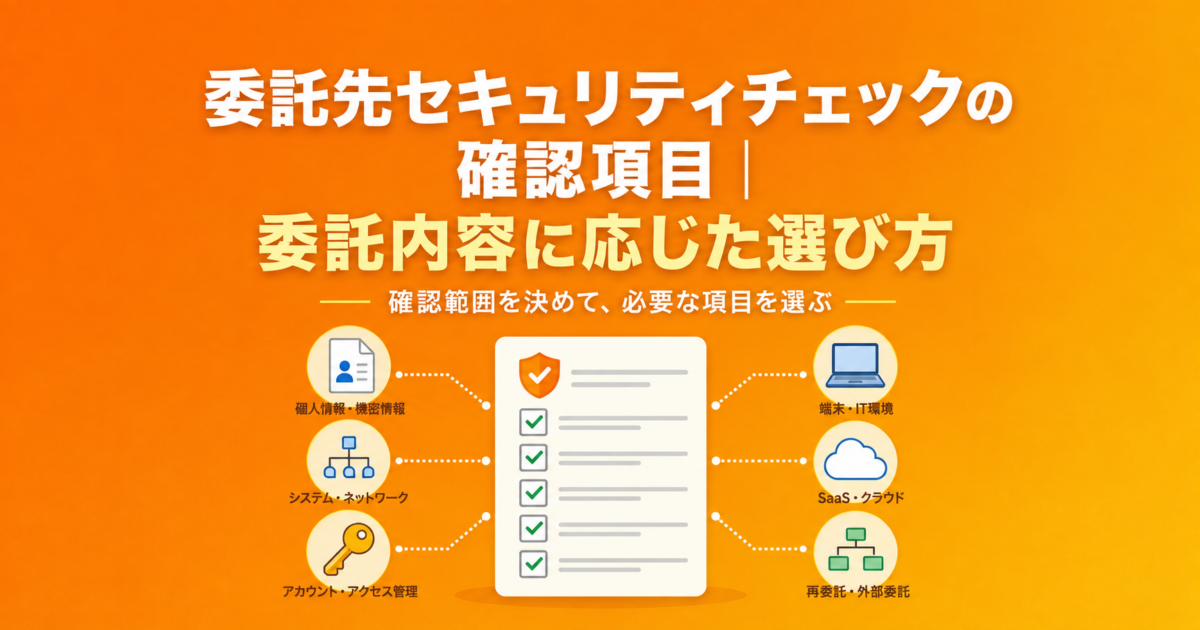

委託先へのセキュリティチェックを設計するとき、「どの委託先にも同じシートを送ってよいのか」「項目が多すぎないか、逆に足りているか」は判断が必要になる点です。ここで基準にしたいのは、委託先の会社規模でも、あらかじめ決めた質問数でもありません。その委託で何を扱い、どこへ接続し、どの権限を渡し、止まったときにどう影響するのかという委託内容から、確認する項目を選びます。この記事では、委託内容の条件ごとに、チェックシートへどの設問を足すかを整理します。
チェックシートそのものの目的や代表的な項目、基本的な作り方はセキュリティチェックシートとはで扱っています。また、委託先をどの管理レベルで扱うかという委託先管理全体の設計は情報セキュリティ委託先管理とはで解説しています。本記事は、その管理レベルと委託内容を踏まえて「チェックシートに何を入れるか」に絞ります。
委託先セキュリティチェックは、全社同じ項目にしない
全委託先に同じ項目を使うと、委託内容と関係の薄い質問まで含まれがちです。自社の社内基準やガイドラインの項目をそのまま転記するのではなく、まず委託内容との関係を確認します。
避けたいのは、会社規模だけで確認水準を決めることです。小規模な委託先でも、個人データを大量に扱う、機密性の高い情報を預かる、本番環境へ接続する、管理者権限を持つ、基幹業務を担うなら、技術面まで確認する理由があります。逆に規模の大きい委託先でも、公開情報しか扱わず、システム接続がなく業務影響が限定的なら、確認範囲を絞れます。
なお、個人情報保護委員会の通則編では、委託先の監督にあたって、委託する事業の規模・性質や、取り扱う個人データの性質・量などに起因するリスクを考慮する、という考え方が示されています。ここでいう「規模」は、委託先企業の従業員数や売上といった会社規模そのものを指すものではありません。したがって、本記事では委託先企業の従業員数や売上規模ではなく、委託内容を中心に確認項目を考えます。
まず、委託内容を整理する
設問を選ぶ前に、その委託が何であるかを言語化します。何を委託し、どの情報を扱い、その情報が保存・複製・持ち出しされるのか。自社システムへ接続するのか、どの権限を渡すのか。止まったとき自社にどれだけ影響するのか。再委託はあるのか、外部のクラウドやSaaSを使うのか、契約終了後にデータやアクセス権が残るのか。そして、個人データの取扱いを委託するのか。ここが曖昧なまま設問を作ると、各質問をなぜ確認するのかを委託内容から説明しにくくなります。
委託内容に応じて追加する確認項目
共通項目の例として、委託範囲と扱う情報、セキュリティの窓口と事故時の連絡先、再委託の有無、インシデント時の連絡、契約終了時の情報・アクセス権の扱い、委託情報を扱う外部サービスの利用状況、といった項目が挙げられます。これは法律上の固定的な必須項目ではなく、設計上の共通例です。IPAの「中小企業の情報セキュリティ対策ガイドライン(第4.0版)」でも、取引先や外部情報サービスの管理として、取引先との関係の把握、機密性の高い情報の取扱いの明確化、対策状況の把握、インシデント時の役割・責任、契約終了時の情報・アクセス権の回収、外部情報サービスの管理といった項目が挙げられています。
この共通項目に、委託内容の条件ごとに設問を足していきます。本記事の中心はここです。
| 委託内容の条件 | 追加を検討する確認項目 |
|---|---|
| 個人データ・機密情報を扱う | アクセス制御、保存場所、削除、再委託、取扱状況の把握、教育・秘密保持 |
| 本番環境・自社システムへ接続する | アカウント管理、MFA等の認証、特権ID、接続端末、パッチ・脆弱性対応、ログ・監視、契約終了時の権限停止 |
| データを端末へ保存・持ち出す | 端末の種別、暗号化、持ち出しルール、紛失・盗難時の対応 |
| 重要業務を委託する | バックアップ、復旧手順、障害時の連絡、事業継続、外部サービス依存 |
| 外部SaaS・クラウド・生成AIを使う | 利用サービス、入力する情報、保存、外部提供・再委託、AIの場合は学習利用の扱い |
| 再委託がある | 再委託の範囲、再委託先が扱う情報・権限、委託先による再委託先の管理 |
いくつか補足します。システム接続がある委託先は、機密情報を保存しない場合でも、高い権限で接続するならアクセス管理・端末・脆弱性対応を確認する理由があります。端末に情報を保存・持ち出す委託先は、その条件がそろうほど暗号化の方式まで確認する合理性が出てきます。技術的な項目だから細かすぎる、という判断ではなく、その質問をする理由を委託内容から説明できるか、で決めます。外部SaaS・生成AIを使う委託先は、入力情報が学習に使われる扱いかどうかも確認する点になり、AIを利用する委託先の詳細な確認は範囲が広いため、必要に応じて別途、専用の項目で確認するとよいでしょう。
個人データの取扱いを委託する場合は、個人情報保護法25条の「委託先の監督」も関係します。ただし、必要な監督の程度は委託する個人データの内容や規模に応じて変わり、様式の決まったチェックシートや立入検査が一律に義務付けられているわけではありません。
また、設問によっては、回答だけでなく、規程の該当箇所や運用方法の説明といった根拠まで確認したほうがよい場合があります。どの委託先をどこまで深く確認するかという管理レベル自体は、先ほど紹介した委託先管理全体の設計と合わせて決めます。本記事では「その委託内容なら何を設問に入れるか」に集中します。
「聞きすぎ」になるのは、項目ではなく設計
「ファイアウォールを聞くとやりすぎ」「SOCを聞くとやりすぎ」ではありません。過剰になりやすいのは、質問と委託リスクのつながりを説明できず、返ってきた回答をどう使うかも決めていない質問です。すべての委託先へ同じ100問を送る、回答を見ても自社で判断できない技術項目を並べる、目的を決めずに証跡を大量に提出させる、自社の社内基準を理由なくそのまま要求する、認証取得の有無だけで良し悪しを決める、はい/いいえを集めるだけで追加確認の条件がない、委託内容が変わっても同じチェックを使い続ける——こうした状態が「聞きすぎ」を生みます。項目名で線を引くのではなく、その質問をする理由が委託内容から説明でき、回答後に何を判断するかまで決まっているか、で見直すのがよいと思います。
回答が返ってきた後は、別の判断工程
この記事で扱ったのは「何を、どこまで聞くか」までです。返ってきた回答をどう読み、空欄や「対応予定」といった条件付きの回答をどう扱い、どんな場合に差し戻すか、という判断は別の工程になります。詳しくはセキュリティチェックシートの回答をどう確認するかを参照してください。
まとめ
委託先セキュリティチェックで先に決めるべきなのは、項目数ではありません。委託内容 → 確認範囲 → 確認項目の順で選び、そのうえで、設問ごとに回答で足りるか根拠まで見るかを判断する。委託先をどの管理レベルで扱うかは委託先管理全体の設計と合わせる。この順序で組み立てれば、委託先ごとに「この委託先なら、この項目を確認する」と説明できる状態になります。
よくある質問
Q1. 委託先セキュリティチェックは何項目くらい必要ですか。
決まった項目数はありません。項目数を先に決めるのではなく、委託内容から必要な項目を選ぶ形にします。同じ会社でも、委託の内容が変われば適切な項目は変わります。
Q2. 小規模な委託先なら、確認項目を減らしてよいですか。
会社規模だけでは判断しません。小規模な委託先でも、個人データを扱う、本番環境へ接続する、管理者権限を持つ、基幹業務を担うといった委託内容であれば、追加確認を検討する項目があります。委託先企業の従業員数や売上規模ではなく、委託内容を中心に確認項目を選びます。
Q3. ISMSを取得している委託先なら、チェックシートは不要ですか。
認証の取得は参考になりますが、その委託で扱う情報や付与する権限まで認証がカバーしているとは限りません。認証の有無だけで個別の委託リスクの確認を省く判断は避けたほうがよいです。
Q4. 規程や証跡まで提出してもらう必要がありますか。
一律には必要ありません。まず回答で状況を確認し、回答だけでは判断できない項目や、委託内容から追加確認が必要と判断した項目について、運用方法の説明や規程の該当部分などの根拠を確認します。
Q5. 個人情報を扱わない委託先にも、セキュリティチェックは必要ですか。
必要になる場合があります。個人情報を扱わなくても、自社システムへ接続する、高い権限を持つ、止まると業務に影響する委託先は確認する理由があります。扱う情報だけで要否を決めない、という考え方です。
Q6. 毎年、同じ項目で確認してもよいですか。
委託内容が変わっていないかを見直すことが前提です。扱う情報や接続、権限、再委託の状況が変われば、確認する範囲も変わります。前年と同じ項目を機械的に繰り返すことは、おすすめしません。
マモリスは、Excelやメールでやり取りされていた
チェックシートの登録、配布、回収、管理を
すべてオンラインで完結させるクラウドサービスです
この記事の執筆者