
セキュリティチェック業務の属人化とは、判断基準や判断理由、過去の対応経緯が特定の担当者に偏り、別の人が同じ手順や判断を再現しにくい状態です。担当者が一人であること自体を指すのではなく、その担当者が不在でも、過去にどんな理由でその結論にしたのかを確認し、次の対応を選べるかどうかで見分けます。
この記事では、セキュリティチェック業務が属人化しているかを見分ける兆候、属人化が起きる4つの原因、そして担当者が変わっても判断の経緯をたどれるように残しておく情報を説明します。取引可否そのものの判断方法や、回答内容の確認手順、公的チェックリストの項目は、それぞれ別の記事で扱います。
セキュリティチェック業務の属人化とは
チェックシートやマニュアルがあっても、結果の読み方や例外時の判断が共有されていなければ、属人化は残ります。「担当者が不在でも、別の人が過去の理由を確認して次の対応を選べるか」が見分ける目安です。IPA産業サイバーセキュリティセンターの成果物でも、属人化は業務が特定の個人に依存している状態として説明されています(法令ではなく研修プロジェクトの報告資料です)。
担当者が一人であることとの違い
担当者が一人だからといって、必ず属人化しているとは限りません。一人で担当していても、判断基準・判断理由・役割・記録が別の人にも共有できる形で残っていれば、担当者が代わっても経緯をたどれます。逆に、担当者が複数いても、判断の理由が本人の記憶の中だけにあれば、その人が抜けたときに同じ判断を再現しにくくなります。見分ける軸は人数ではなく、基準・理由・役割・記録を共有できる形で残しているかどうかです。
セキュリティチェック業務が属人化しているかを見分ける
次のような状態が続いているときは、判断が特定の担当者に依存している可能性があります。5つの兆候を、確認するものと、担当者が不在のときに起きることと合わせて並べます。
| 兆候 | 確認するもの | 担当者不在時に起きること |
|---|---|---|
| 担当者以外が判断基準の置き場所を知らない | 基準を書いた文書・シートの保管場所 | 何を基準に判断すればよいか分からず、確認が止まる |
| 前回のOK/NGは分かるが、その理由が分からない | 過去の判断に添えた理由の記録 | 同じ相手・同じ回答でも、前回と違う結論になりうる |
| 同じ回答でも担当者によって確認結果が変わる | 判断の許容条件・確認する項目の共有 | どちらの結論が妥当か判断できない |
| 担当者不在時に誰へ確認すればよいか決まっていない | 例外時の確認先・引き上げ先 | 判断が必要なケースで次に進めない |
| 前回から何が変わったかを追えない | 過去回答と今回回答の差分・履歴 | 変更点を見落とし、再確認が必要か判断できない |
セキュリティチェック業務が属人化する4つの原因
属人化は、担当者個人の能力の問題ではありません。次の運用条件が重なると、判断が特定の人に集まります。
判断基準が共有されていない
セキュリティチェックの判断には、はい・いいえで決まらない部分があります。判断そのものに幅があっても、組織として確認する項目や、許容できる条件を共有できれば、別の担当者も同じ枠組みで見られます。基準が個人の頭の中だけにあると、他の担当者が同じ枠組みで判断しにくくなります。
判断結果だけで理由が残っていない
OK・条件付き・NGという結果だけを記録し、理由を残さない運用では、あとから同じ判断を再現しにくくなります。結果そのものより、何を確認したか、何を理由にその結論にしたか、何を条件として付けたかが、次の担当者には必要です。
担当範囲と確認者が決まっていない
誰がどこまでを一次確認し、判断が必要なケースを誰に上げるかが曖昧なままだと、判断できる人が限られます。情シス・法務・総務といった役割の話に広げるのではなく、この業務で「一次確認は誰か」「判断が必要なときは誰に確認するか」が決まっているかを見ます。
個別・短納期対応が通常運用になる
短納期の依頼や個別対応の際に、基準や理由を記録する手順を省略すると、後から判断経緯を追いにくくなります。問題は短納期そのものではなく、個別対応のたびに通常の記録手順から外れてしまうことです。
属人化で困るのは、判断を再現しにくいとき
属人化で問題になるのは、担当者が一人であることそのものより、その担当者が不在のときに判断を再現しにくいことです。担当者不在時に次の対応へ進めない、過去と異なる判断になる、条件付き判断の理由をたどれない、取引先や社内から過去の経緯を問われたときに説明しにくい、といった状態として現れます。監査で必ず説明義務が生じる、事故に直結する、とまでは言えません。ここで確認したいのは、判断を再現・説明できる状態が残っているかどうかです。
属人化を減らすために、まず残す4つの情報
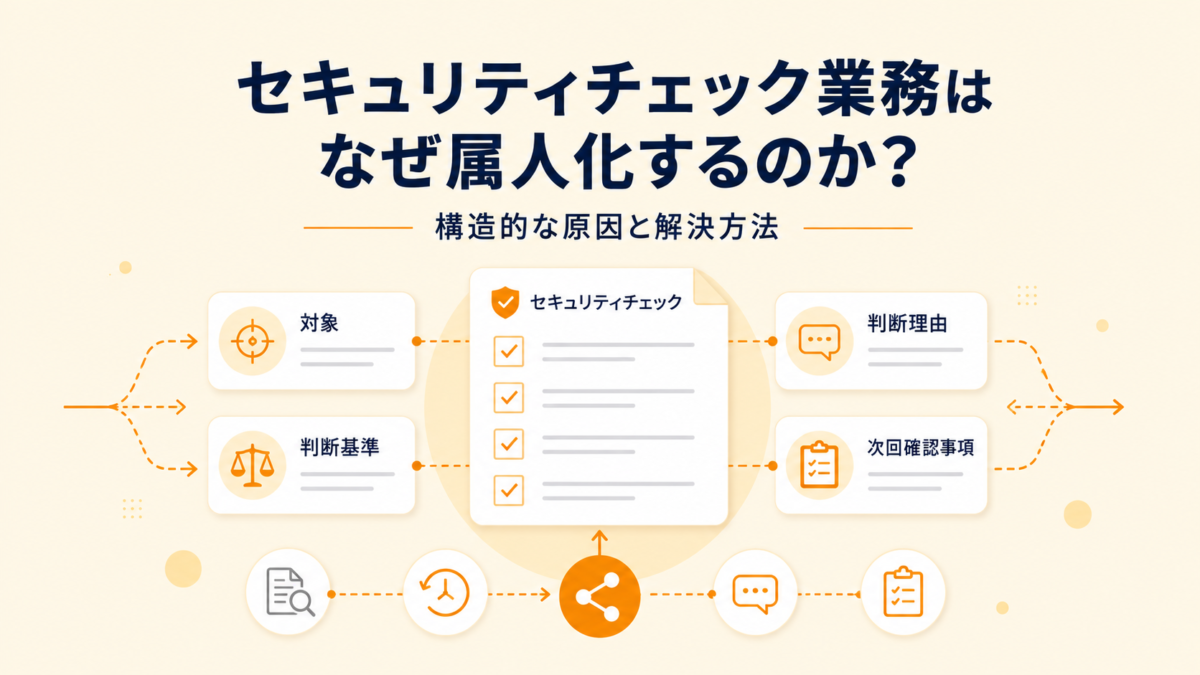
最初から詳しいマニュアルを作る必要はありません。本記事では、別の担当者が判断の経緯をたどるための起点として、「対象・判断基準・判断理由・次回確認事項」の4つにまとめます。これは制度上定められた必須項目ではありません。
| 残す情報 | 記載例 | 次に使う場面 |
|---|---|---|
| 対象 | どの委託先・どの依頼・どの回答についての判断か | 過去の判断を探すとき、対象を特定する |
| 判断基準 | どの社内ルール・確認項目・基準に照らしたか | 別の担当者が同じ枠組みで確認するとき |
| 判断理由 | なぜその結論(OK・条件付き・NG)にしたか | 前回と同じ結論を再現するとき、説明を求められたとき |
| 次回確認事項 | 条件付き判断の条件、追加で確認すること、変更時に見る点 | 次回の依頼・更新時に、前回からの差分を確認するとき |
この4つを残せば属人化がなくなる、というものではありません。別の担当者が判断の経緯をたどるための記録の例として考えてください。回答内容そのものの確認手順は、回収した回答を確認する手順で扱っています。
複数人で確認できる運用へ移す
すべての判断を複数人で処理する必要はありません。通常のケースは一次担当者が確認し、判断基準から外れるケースや条件付き判断だけを別の担当者が追える状態にする、という分け方もあります。例外のときだけ、別の人が理由をたどれればよい、という考え方です。具体的には、通常ケースは一次担当者、判断基準から外れるケースは別担当へ確認、条件付き判断は理由を記録、最終判断が必要なものは権限者へ、といった振り分けです。組織で複数の担当者が検討に関わることで属人化の依存が下がる点は、前述のIPA資料でも触れられています。
組織側で決めること
判断そのものに関わる部分は、組織側で決めます。判断基準、判断の権限、例外時の確認先、取引可否、条件付き判断の扱い、どこまでの証跡を残すか。これらはツールでは決められません。
管理ツールで支援できること
記録と状態の管理は、ツールで支えられる部分です。誰が・いつ・何を確認し、どんな理由で判断したか、差し戻しや再確認の経緯を、同じ場所に残せます。ファイルやメールに情報が分散する運用の限界は、セキュリティチェックをExcelで管理する限界で扱っています。なお、標準やベースラインを参照して担当者依存の品質のばらつきを抑える考え方は、デジタル庁の標準ガイドライン群でも示されています(対象は政府情報システムで、民間企業一般への義務ではありません)。ただし、判断基準や取引可否そのものはツールでは決まりません。
| 組織側で決めること | 管理ツールで支援できること |
|---|---|
| 判断基準の策定 | チェックシートの作成・回答依頼 |
| 判断の権限 | 回答の受け取り・回答状況一覧での把握 |
| 例外時の確認先 | 確認・コメント・差し戻し・再回答 |
| 取引可否・条件付き判断の扱い | 回答・確認・差し戻しの履歴保存 |
| 残す証跡の範囲 | 前回回答のプリセットでの繰り返し依頼 |
マモリスで扱えること、組織側で判断すること
セキュリティチェックのチェックシート業務を扱うツールに、マモリスがあります。マモリスでは、チェックシートの作成、回答依頼、回答の受け取り、回答状況一覧での把握、回答内容の確認、コメントの記録、差し戻し、再回答、回答・確認・差し戻しの履歴保存を、一つの場所で扱えます。回答は依頼相手がログイン不要・無料で行えるため、委託先や社内の他部署にも依頼できます。繰り返し依頼にも対応しています。また、テキスト・選択肢の回答では前回回答をプリセットできます。添付ファイルは前回回答として引き継ぎません。
一方、判断基準そのものの策定、取引可否の決定、条件付き判断の扱いといった判断は、組織側で行います。マモリスは判断基準を自動で作らず、取引可否を自動で判定せず、属人化の解消を保証するものでもありません。マモリスが支えるのは、回答・確認・コメント・差し戻しなどの経緯を同じ場所で管理し、別の担当者が確認できる状態を作る部分です。
無料・登録不要・約3分
セキュリティチェック運用の状況を診断します
経済産業省やIPAのチェックシートを参照していても、回答を集めたあとに「どれを確認し終えたか」「誰が判断したか」までは別で管理していることが多いと思います。
自社のセキュリティチェック運用が今どうなっているかは、10問の診断で確かめられます。登録は不要で、結果はその場で出ます。
まとめ
セキュリティチェック業務の属人化は、担当者が一人であることそのものではなく、判断基準・判断理由・役割・次回確認事項が特定の人に偏り、別の人が同じ判断を再現しにくい状態を指します。見分けるときは、担当者が不在でも過去の理由を確認して次の対応を選べるかを確認します。まず、一つの判断について対象・判断基準・判断理由・次回確認事項を同じ単位で残すことから始め、例外時だけ別の担当者が経緯をたどれる運用に移していきます。
よくある質問
Q1. セキュリティチェック業務の属人化とは何ですか?
判断基準や判断理由、過去の対応経緯が特定の担当者に偏り、別の人が同じ手順や判断を再現しにくい状態です。担当者が一人であること自体ではなく、その担当者が不在でも過去の理由を確認して次の対応を選べるかで見分けます。
Q2. 担当者が一人なら属人化していますか?
一人で担当していても、判断基準・判断理由・役割・記録が別の人にも共有できる形で残っていれば、担当者が代わっても経緯をたどれます。見分ける軸は人数ではなく、判断の理由や基準を共有できる形で残しているかどうかです。
Q3. チェックシートがあっても属人化するのはなぜですか?
チェックシートに確認項目が揃っていても、結果の読み方や例外時の判断基準まで共有されているとは限りません。判断基準や判断理由が担当者の中だけに残っていれば、シートがあっても判断はその担当者に依存します。
Q4. 引き継ぎのため、まず何を残せばよいですか?
一つの判断について、対象・判断基準・判断理由・次回確認事項の4つを同じ単位で残すと、別の担当者が経緯をたどれます。これだけで属人化がなくなるわけではありませんが、経緯をたどるための出発点になります。
Q5. ツールを導入すれば属人化は解消できますか?
ツールは記録や状態の管理を支えますが、判断基準の策定や取引可否の判断は組織側で行います。ツールを入れれば属人化がなくなるものではなく、判断の経緯を残して別の担当者がたどれる状態にするための手段です。
この記事の執筆者