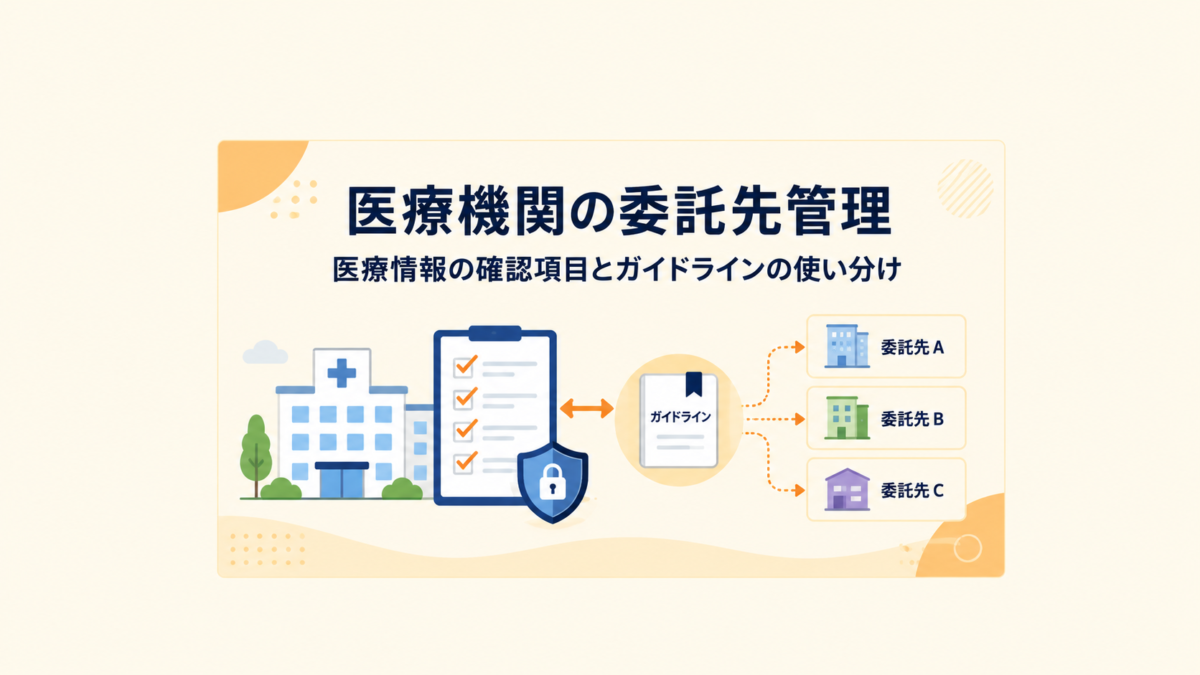

医療機関の委託先管理では、最初に委託する業務と扱う情報、委託先が操作する範囲を確かめ、その内容に応じて参照する法令・ガイドラインを選びます。特に医療情報を扱うシステムやサービスの委託では、委託元と提供事業者の責任分界、契約上の合意、そして回答を裏付ける資料まで確認する場面が出てきます。この記事では、どの資料を見て、委託先に何を確認し、何を根拠資料として確かめ、誰の責任・契約事項として扱うのかを、順につないで示します。
医療機関の委託先管理では、何を確認するか
医療機関の委託先管理は、委託先すべてに同じ項目を求める作業ではありません。最初に、委託する業務、扱う情報、委託先が操作する範囲を確かめ、そのうえで適用する法令・ガイドラインと、確認する項目を選びます。医療情報を扱う委託と、医療法で基準が定められた施設業務の委託は、根拠となる制度が異なります。
委託する業務を確認する
電子カルテやレセコンの運用・保守、医療情報の外部保存、検体検査、患者給食など、委託する業務によって適用する制度が分かれます。医療情報を扱う情報システムの委託か、施設業務の委託か、あるいはその両方かを先に切り分けると、参照する資料を選びやすくなります。
扱う情報を確認する
委託先が扱う情報が、医療情報(要配慮個人情報を含む個人データ)に当たるか、保存を伴うのか参照のみなのかを確かめます。医療情報システムの安全管理に関するガイドラインが対象とするのは、同ガイドラインが定める医療情報を扱う情報システムです。会計など医療情報を扱わないシステムまで同じ資料で確認するものではありません。
委託先が操作する範囲を確認する
委託先に付与する権限と操作の範囲、権限の変更・削除の運用を確かめます。参照だけなのか、更新まで行うのか、システム管理者権限を持つのかで、確認する項目と深さが変わります。
施設業務と医療情報の委託を分ける
清掃・給食・リネンなどの施設業務の委託は、医療法第15条の3と関係政省令が基準を定める制度です。一方、医療情報を扱うシステム・サービスの委託は、医療情報システムの安全管理に関するガイドラインが指針になり、個人データの取扱いを委託する場合は個人情報保護法の監督が加わります。同じ委託でも根拠となる制度が異なるため、業務ごとに分けて扱います。品質・財務なども含めた取引先の総合評価は、品質・財務を含む取引先の評価で扱っています。
医療情報の委託では、どのガイドラインを見るか
医療機関等側の安全管理と、サービスを提供する事業者側の安全管理では、参照するガイドラインが分かれます。医療機関等側は厚生労働省の医療情報システムの安全管理に関するガイドライン、提供事業者側は総務省・経済産業省の提供事業者向けガイドラインを見ます。個人データの取扱いを委託する場合は、これに個人情報保護法と該当するガイダンスが加わります。
医療機関等側:医療情報システムの安全管理に関するガイドライン
厚生労働省の医療情報システムの安全管理に関するガイドラインは、現在第7.0版(令和8年6月)が公表されています。概説編・経営管理編・企画管理編・システム運用編・保守委託機関編の5編に分かれ、委託先管理の実務は企画管理編(責任分界、委託先管理、外部保存、委託終了時の対応を扱う編)が中心になります。「医療機関等」には一定の介護事業者等も含まれますが、対象は同ガイドラインが定める医療情報を扱う情報システムです。
サービス提供事業者側:提供事業者向けガイドライン第2.0版
総務省・経済産業省の医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドラインは、令和7年3月28日に第2.0版が公表されました。医療情報システム等を提供する事業者を対象とする資料で、委託元がこれを直接遵守するわけではありません。委託元は、責任分界、情報開示、契約上の合意(サービス仕様適合開示書やサービス・レベル合意書の参考例)を確認する場面で参照します。医療機関等と事業者の間の取り決めやリスクコミュニケーションの実効化が、改定の柱の一つとされています。
個人データの委託:個人情報保護法と医療・介護ガイダンス
個人データの取扱いを委託する場合は、個人情報保護法第25条により、委託先への必要かつ適切な監督が求められます(個人情報保護法ガイドライン通則編)。医療・介護関係事業者では、個人情報保護委員会・厚生労働省の医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス(令和8年4月一部改正)が、ガイダンスに沿った対応を行う事業者を委託先として選ぶことと、委託先における個人情報の取扱いを定期的に確認することを示しています。
保守委託機関編は誰が見るか
保守委託機関編は、保守を受託するITベンダー向けの編ではありません。第7.0版で新設された編で、セキュリティアップデートを含む保守を事業者に委託していて、安全管理ガイドラインのすべてに自機関だけで対応することが難しい医療機関等(主に小規模の医療機関等を想定。対象には条件があります)が、概説編とあわせて参照します。この場合、概説編と保守委託機関編の遵守事項に対応することで、他編への対応とみなされる扱いになっています。委託先である事業者側の要求を確かめたいときは、この編ではなく、提供事業者向けガイドライン第2.0版を見ます。
| 資料 | 主体(誰向け) | 主な用途 | 版・確認日 |
|---|---|---|---|
| 医療情報システムの安全管理に関するガイドライン | 医療機関等向け | 責任分界・委託先管理・外部保存・委託終了時の対応の軸 | 第7.0版/令和8年6月・2026-09-03確認 |
| └ 企画管理編 | 医療機関等の安全管理実務の担当者 | 委託先管理の確認項目の中心(責任分界・委託先管理・外部保存・終了時) | 第7.0版 |
| └ 保守委託機関編 | 保守を事業者に委託する医療機関等(主に小規模等・対象条件あり) | 概説編とあわせて参照し、他編対応とみなす対応 | 第7.0版(新設) |
| 提供事業者向けガイドライン | 医療情報システム・サービス提供事業者向け | 責任分界・情報開示・契約上の合意(サービス仕様適合開示書・SLA参考例)・リスクコミュニケーション | 第2.0版/令和7年3月28日 |
| 医療・介護関係事業者における個人情報ガイダンス | 医療・介護関係事業者(個人データの委託元) | 委託先の選定と、取扱いの定期的な確認 | 平成29年4月14日策定・令和8年4月一部改正 |
| 個人情報保護法ガイドライン(通則編) | 個人データを委託する事業者に共通 | 法第25条の委託先監督(選定・契約・取扱状況の把握) | 令和8年6月一部改正 |
| サイバーセキュリティ対策チェックリスト・マニュアル | 医療機関等(+事業者) | 自己点検、および委託先確認への入口 | 令和8年度版(第7.0版対応) |
| 医療法第15条の3・関係政省令 | 病院・診療所等(施設業務の委託元) | 施設業務(検体検査・滅菌消毒・患者給食等)を基準適合事業者へ委託 | 現行条文 |
委託先に確認する項目と根拠資料
確認は「対応していますか」という回答だけで終えず、対象範囲と担当、契約や仕様との対応まで確かめます。項目ごとに、何を確認するか、どの資料を根拠にするか、委託先から何を確かめるか、医療機関側で何を判断するかを対応させると、次に確認すべき点が見えてきます。次の表は確認項目の候補で、すべてを全委託先へ一律に求めるものではありません。委託する業務・情報・権限に応じて、必要な行を選びます。
| 対象となる委託 | 確認すること | 根拠資料・箇所 | 委託先に求める資料例 | 医療機関側の担当・判断 | 位置づけ |
|---|---|---|---|---|---|
| 対象システム・サービスの特定 | 何を委託し、どの医療情報システム・サービスが対象か | 安全管理GL 概説編(対象の定義) | 契約書、サービスの説明、対象システムの範囲 | 医療情報システムとして扱う対象かを確認 | 本記事の整理例(前提の確認) |
| 扱う医療情報・個人データ | 扱う情報の種類、保存を伴うか参照のみか | 安全管理GL 企画管理編/個人情報保護法(個人データの委託) | 取扱う情報・保存場所・範囲の説明 | 要配慮個人情報・個人データに当たるかの判断 | GL上の対応+法令上の要求 |
| アクセス権限・操作範囲 | 付与する権限と操作範囲、変更・削除の運用 | 安全管理GL 企画管理編・システム運用編 | 権限管理の運用説明 | 業務上必要な範囲かの判断 | GL上の対応 |
| 責任分界 | 医療機関側と提供事業者側の責任範囲の取り決め | 安全管理GL 企画管理編(責任分界)/提供事業者GL第2.0版 | 責任分界を示す資料・合意文書 | 分界の妥当性と未合意点の特定 | GL上の対応 |
| 契約・SLA | 契約内容と、サービス水準・合意事項 | 安全管理GL 企画管理編(委託先管理)/提供事業者GL第2.0版(SLA参考例) | 契約書、SLA、サービス仕様適合開示書 | 確認事項が契約に反映されているかの判断 | GL上の対応 |
| 保守・更新(セキュリティアップデート含む) | 保守の範囲、更新の担当、委託の範囲 | 安全管理GL 保守委託機関編・システム運用編 | 保守契約、更新の運用説明 | 自機関の対応範囲と委託範囲の切り分け | GL上の対応 |
| 障害・インシデント時の対応 | 発生時の対応フローと連絡・報告 | 安全管理GL 企画管理編・経営管理編(非常時対応・BCP) | 対応手順、連絡体制の資料 | 医療機関側の対応手順との整合 | GL上の対応 |
| バックアップ・復旧 | バックアップの範囲・方式と復旧手順 | 安全管理GL 企画管理編・システム運用編 | バックアップ・復旧の運用説明 | 復旧目標と実際の体制の確認 | GL上の対応 |
| 外部保存 | 医療情報を外部に保存する場合の条件と場所 | 安全管理GL 企画管理編(外部保存)+関係法令(該当箇所を要確認) | 保存場所、国内外、再委託の説明 | 外部保存の条件を満たすかの判断 | GL上の対応(法令根拠は該当箇所を確認) |
| 再委託 | 再委託の有無と、委託先が再委託先を適切に監督しているかの確認 | 個人情報保護法第25条/PPC通則編3-4-4 | 再委託先の一覧、委託先による再委託先の管理状況 | 再委託を認めるか、条件をどうするか | 法令上の委託先監督+ガイドライン上の望ましい対応 |
| 委託終了時の返却・消去 | 契約終了時のデータ返却・消去の取り決め | 安全管理GL 企画管理編(委託終了時)/医療・介護ガイダンス(委託終了後の個人データの取扱い) | 返却・消去の手順、実施の記録 | 終了時の手順が契約に含まれるかの判断 | GL上の対応 |
| 連絡体制 | 平常時・非常時の連絡窓口と体制 | サイバーセキュリティ対策チェックリスト(連絡体制図)/安全管理GL 企画管理編 | 連絡体制図、窓口一覧 | 医療機関側の窓口との対応づけ | GL上の対応+推奨・例示 |
「位置づけ」の列は、その項目が法令上の要求か、ガイドラインで示された対応か、推奨・例示か、本記事の整理例かを分けるために置いています。実際に確認項目として採用する前に、参照する資料の該当箇所と対応させ、要求の強さを資料以上に強めないようにします。
無料・登録不要・約3分
委託先管理の運用状況を診断します
委託先の数が増えるほど、「依頼した」「回収した」までは追えても、「確認した」「次の更新で再確認した」が抜けやすくなります。
自社の委託先管理が今どの状態にあるかは 、10 問の診断でおおよそ見えます。登録は不要で、結果はその場で表示されます。
厚労省のチェックリストを委託先確認にどう使うか
厚生労働省の医療機関・薬局におけるサイバーセキュリティ対策チェックリスト・マニュアル(令和8年度版、第7.0版対応)は、医療機関等が自ら点検する項目と、事業者に確認する項目を分けて扱う資料です。委託先確認にそのまま流用するのではなく、医療機関側の対応範囲と、事業者側に確かめる範囲を分けて使います。
医療機関等用と事業者用の違い
このチェックリスト・マニュアルは、医療機関・薬局と、医療情報システム・サービスを提供する事業者の双方を想定しています。医療機関等は自機関のサイバーセキュリティ対策を点検する立場、事業者は医療機関等にシステム・サービスを提供する立場です。委託先の確認に使うときは、どの項目を自機関で点検し、どの項目を事業者に確かめるかを分けます。
「対象外」の扱い
チェックリストには、ある前提に当てはまらない場合に以降の項目を確認不要とする分岐があります。ただし、事業者側が「対象外」と回答したことは、その事業者の提供範囲での扱いを示すもので、医療機関側で確認不要という意味ではありません。対象外とされた理由と、その範囲を誰がどう担うのかを、医療機関側で分けて確かめます。
回答後に追加確認が必要な場合
チェックリストの回答は、事業者がそう申告したという事実を示します。扱う情報や権限、問題が起きた場合の影響に応じて、回答に加えて契約・仕様や根拠資料まで確かめる場合があります。公式チェックリストは、委託先確認のための入口として使い、独自のチェック項目でこれを置き換えるものではありません。
介護事業者・清掃や給食の委託はどう分けるか
介護事業者の個人データの委託と、医療法で基準が定められた施設業務の委託は、同じ制度ではありません。事業者の種類と扱う情報、委託する業務から、適用する資料を分けて判断します。
医療情報を扱う介護事業者
介護事業者が医療情報システムの安全管理に関するガイドラインの対象になるかは、その事業者が同ガイドラインの定める医療情報を扱う情報システムを用いているかで判断します。介護事業者だから当然に対象、または当然に対象外、とは決まりません。
個人データの委託
介護関係事業者は、医療・介護関係事業者における個人情報ガイダンスの対象です。利用者の個人データの取扱いを委託する場合は、個人情報保護法第25条の委託先監督と、ガイダンスが示す委託先の選定・定期的な確認が関わります。
医療法上の施設業務
検体検査、医療機器等の滅菌消毒、患者給食、寝具類の洗濯、院内清掃などの施設業務は、医療法第15条の3と関係政省令により、基準に適合する事業者への委託が定められた業務です。これは医療情報の委託とは別の制度で、対象業務と対象施設に条件があります。
一般的な健康サービスは対象を確かめる
PHR、健康アプリ、フィットネスなどの健康サービス全般に、医療機関向けのガイドラインやガイダンスをそのまま当てはめることはできません。対象となる事業者か、扱う情報が個人データや医療情報に当たるかを確かめてから、参照する資料を選びます。
確認結果を契約・変更時の見直しにつなげる
回答と契約が食い違う点や、責任分界が決まっていない点は、未確認・未合意の事項として残します。変更時の見直しに使えるよう、対象範囲、根拠資料、確認日、組織側の判断を結び付けておきます。
未確認事項を残す
回答だけでは確かめきれなかった点は、確認済みとして閉じず、未確認事項として記録します。何を、どの資料で追加確認するのかを書き添えておくと、次の確認で扱いやすくなります。
未合意事項の担当と期限を決める
責任分界や契約・SLAで決まっていない点は、誰がいつまでに合意を取り付けるのかを決めます。確認結果から取引を続けてよいかをどう判断するかは、確認結果から取引可否を判断する方法で扱っています。
変更時に再確認する
システムの更改、再委託先の変更、体制の変更があったときは、その範囲に絞って再確認します。年次の確認と変更時の確認をどう分けるかは、年次確認と変更時確認の分け方で扱っています。公式チェックリストの点検や契約更新の時期とあわせて確認のタイミングを決めておくと、確認のたびに一から判断し直さずに済みます。
記録を次回確認につなげる
誰が、いつ、何を根拠に確認し、どう判断したかを記録に残します。前回の回答と根拠を残しておくと、次回の確認で前回からの変化を確かめる起点になります。
マモリスで扱える部分と、医療機関側で判断する部分
マモリスは、委託先への依頼、回答、回答状況の一覧、確認、コメント、差し戻し、再回答、回答履歴の保管を、一つの流れとして扱えるツールです。回答する委託先側はログイン不要のURLで回答でき、根拠資料が必要な設問ではファイルを添付してもらえます。年次の再確認のような繰り返し依頼にも対応します。
一方で、どのガイドラインが適用されるか、何を確認項目にするか、回答が妥当か、委託を続けてよいか、医療安全・情報セキュリティ上どう判断するかは、医療機関側で行います。マモリスは、医療情報ガイドラインへの適合や医療法対応を保証するツールではありません。
マモリスは、Excelやメールでやり取りされていた
チェックシートの登録、配布、回収、管理を
すべてオンラインで完結させるクラウドサービスです
よくある質問
Q1. 医療機関のすべての委託先に、同じセキュリティチェックが必要ですか?
必要な確認は、委託する業務・情報・権限によって変わります。医療情報を扱うシステムやサービスの委託では安全管理ガイドラインや個人情報保護法に沿った確認、施設業務の委託では医療法第15条の3と関係政省令の基準適合の確認、というように根拠が分かれます。全委託先へ同じ項目を一律に求めるのではなく、対象に応じて必要な項目を選びます。
Q2. 厚労省のサイバーセキュリティ対策チェックリストを使えば、独自の確認は不要ですか?
チェックリスト(令和8年度版)は、医療機関等の自己点検と、事業者への確認を分けて示す資料です。委託先の状況を確かめる際は、事業者側の対象範囲と、医療機関側で必要な対応を分けて確認します。チェックリストの回答だけで、委託先ごとに必要な確認がすべて済むわけではありません。
Q3. 介護事業者も医療情報システムの安全管理ガイドラインの対象ですか?
対象になるかは、その事業者が同ガイドラインの定める医療情報を扱う情報システムを用いているかで判断します。介護事業者だから当然に対象、または当然に対象外、とは決まりません。個人データの取扱いを委託する場合は、医療・介護関係事業者における個人情報ガイダンスと個人情報保護法に沿った監督が、これとは別に関わります。
Q4. 委託先がチェックリストで「対象外」と回答した項目は、確認しなくてもよいですか?
事業者側の「対象外」という回答は、その事業者の提供範囲での扱いを示すもので、医療機関側で確認不要という意味ではありません。事業者の対象範囲と、医療機関側で必要な対応を分けて確かめます。対象外とされた理由と、その範囲を誰が担うのかを確認しておきます。
Q5. システムを導入すれば医療情報ガイドラインへの対応になりますか?
システムの導入だけで対応が終わるわけではありません。責任分界の取り決め、契約・SLAでの合意、運用中の安全管理、委託終了時の対応など、組織側で確認・判断する事項が残ります。ガイドラインが求めるのは、これらを含めた継続的な管理です。
参考情報
- 医療情報システムの安全管理に関するガイドライン 第7.0版(概説編・企画管理編・保守委託機関編ほか)|厚生労働省
- 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト・マニュアル(令和8年度版)|厚生労働省
- 医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン 第2.0版|総務省・経済産業省
- 医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス|個人情報保護委員会・厚生労働省
- 個人情報保護法ガイドライン(通則編)|個人情報保護委員会
- 医療法・施行令・施行規則|e-Gov法令検索・厚生労働省
この記事の執筆者